
Sửa Dữ Liệu Đã Phê Duyệt Trực Tiếp Có Rủi Ro Gì Và Vì Sao Cần Quan Tâm?
Sửa dữ liệu đã phê duyệt trực tiếp là thay đổi con số đã chốt mà không qua quy trình điều chỉnh có phê duyệt. Doanh nghiệp nên tránh vì dữ liệu sau phê duyệt là bằng chứng lịch sử của quy trình, và can thiệp thủ công chính là kẽ hở lớn nhất cho gian lận tinh vi.
Doanh nghiệp thường đứng trước đánh đổi giữa tính linh hoạt (sửa dữ liệu nhanh để giữ luồng công việc) và tính toàn vẹn (rào cản bảo vệ độ chính xác của báo cáo). Chuyên gia của TeraX nhận thấy dữ liệu đã phê duyệt nên được coi là "di sản" của quy trình. Theo ACFE, gian lận gây thiệt hại ước tính 5% doanh thu hàng năm toàn cầu, tương đương hơn 5 nghìn tỷ USD, và 51% vụ việc có thể đã được ngăn chặn nếu kiểm soát nội bộ không bị vô hiệu hóa bởi chỉnh sửa thủ công.
Doanh Nghiệp Thường Vướng Ở Đâu Khi Cho Phép Sửa Dữ Liệu Thủ Công?
Các "Red Flags" từ những vụ việc tài chính lớn cho thấy hệ thống kiểm soát có thể sụp đổ từ bên trong khi tham số bị truy cập thủ công.
Circor International: mất dấu vết
Giám đốc tài chính một chi nhánh thao túng đối soát ngân hàng và đổi bút toán thủ công trong 2 năm; thiếu Three-way match (Đơn hàng – Phiếu nhập – Hóa đơn) và chỉ số KRI như Cash-to-earnings khiến sai phạm bị che giấu.
Apple: phá vỡ phân tách nhiệm vụ (SoD)
Một nhân viên thu mua lợi dụng lỗ hổng phân quyền để vừa tạo đơn hàng vừa xác nhận hóa đơn khống, chiếm đoạt 17 triệu USD.
Luckin Coffee: lệch dòng tiền
Công ty tạo 300 triệu USD doanh thu giả bằng hóa đơn khống; chỉ bị phát hiện khi đối soát bán hàng với dòng tiền thực và hàng tồn kho.
Các sai phạm này đều bắt nguồn từ thất bại trong Kiểm soát truy cập (Access Control) và Kiểm soát đầu vào (Input Control). "Tiết kiệm vài phút" khi sửa trực tiếp thay vì theo quy trình chuẩn có thể dẫn đến hậu quả pháp lý nghiêm trọng hoặc phá sản.
Lý Thuyết Nền Tảng: Audit Trail Và Cấu Trúc 5W Là Gì?
Nếu khóa dữ liệu là "lá chắn" thì Audit Trail (dấu vết kiểm toán) là "camera giám sát" 24/7: nhật ký ghi lại trình tự thời gian mọi hoạt động ảnh hưởng đến dữ liệu, giúp giám sát 100% giao dịch. Một bản ghi chuẩn mực gồm 5 yếu tố 5W lấy từ máy chủ an toàn.
| Yếu tố | Nội dung ghi nhận |
|---|---|
| Who (Ai) | User ID duy nhất, kèm địa chỉ IP và phiên đăng nhập |
| When (Khi nào) | Timestamp lấy từ Time Server hệ thống, chặn sửa giờ thủ công |
| Where (Ở đâu) | Module, màn hình chức năng hoặc API Endpoint cụ thể |
| What (Cái gì) | Hành động Tạo, Sửa, Xóa và quan trọng nhất là giá trị cũ so với giá trị mới |
| Why (Tại sao) | Lý do điều chỉnh, bắt buộc người dùng nhập để phục vụ giải trình |
Giải Quyết Việc Sửa Dữ Liệu Đã Phê Duyệt Như Thế Nào?
Giải pháp là Khóa dữ liệu (Data Locking) ngay sau phê duyệt để tạo "điểm chốt an toàn", còn mọi thay đổi đi qua quy trình điều chỉnh (Adjustment Process) có phê duyệt tách biệt. Đây là nguyên tắc Change Control trong ERP: tách môi trường vận hành và môi trường điều chỉnh, kiểm thử và phê duyệt trước khi áp dụng.
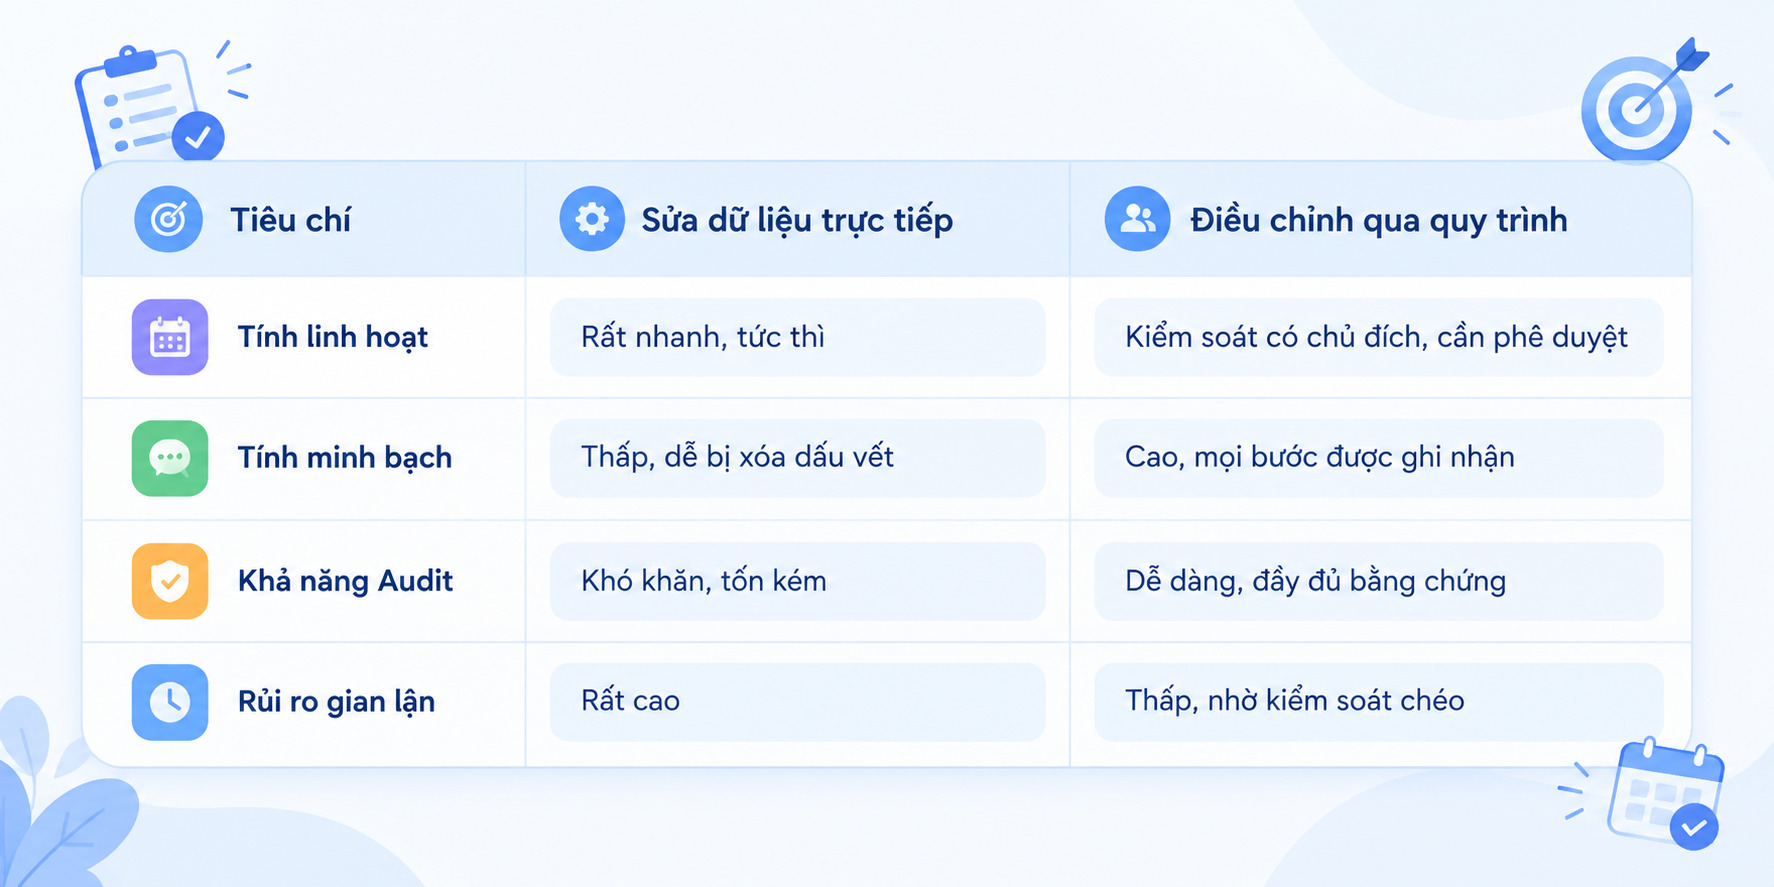
Hình trên đặt hai cách xử lý cạnh nhau theo 4 tiêu chí. Sửa trực tiếp nhanh và tức thì nhưng minh bạch thấp, dễ xóa dấu vết, khó audit và rủi ro gian lận rất cao. Điều chỉnh qua quy trình cần phê duyệt có chủ đích, nhưng mọi bước đều được ghi nhận, dễ audit đầy đủ bằng chứng và rủi ro gian lận thấp nhờ kiểm soát chéo.
Để bảo vệ toàn diện, doanh nghiệp có thể áp dụng khung 10 kiểm soát ứng dụng của Sakchai Tangprasert, từ Software Development, Access Control, Input Control, Process Control đến Continuity Control. Trong đó Input Control và Process Control là hai lớp phòng vệ chủ động, chặn dữ liệu sai ngay từ cửa ngõ và bảo vệ công thức giá vốn, thuế, lãi suất.
Chuyên gia của TeraX nhận thấy việc điều chỉnh nên đi qua một đề xuất có phê duyệt riêng, nơi các module quản lý đề xuất (yêu cầu), thanh toán và quy trình là nền tảng phù hợp để bắt đầu.
Cần Lưu Ý Và Tránh Những Rủi Ro Nào Khi Siết Kiểm Soát Dữ Liệu?
Lỗi thường gặp: kiểm soát chưa đủ lớp
Chỉ khóa dữ liệu mà thiếu Audit Trail và phân tách nhiệm vụ (SoD) là chưa đủ: một cá nhân vẫn có thể nắm quyền ở nhiều khâu và qua mặt kiểm soát chéo. Chuyên gia của TeraX khuyến nghị thiết kế luồng điều chỉnh gọn, có thời hạn xử lý rõ ràng để quy trình không trở thành rào cản hành chính.
Nguyên Tắc Rút Ra: 3 Nguyên Tắc Xây Dựng Văn Hóa Minh Bạch Từ Dữ Liệu Sạch
Chủ doanh nghiệp cần chuyển từ "kiểm soát sau sự cố" sang "phòng ngừa chủ động" bằng công nghệ, để mọi thay đổi đều để lại dấu vết.
- 1
Khóa ngay sau phê duyệt. Dữ liệu đã chốt trở thành bằng chứng lịch sử, không ai được sửa tùy tiện.
- 2
Mọi thay đổi đi qua điều chỉnh có phê duyệt tách biệt. Người đề xuất và người duyệt điều chỉnh phải là hai người khác nhau.
- 3
Ghi đủ 5W kèm lý do. Audit Trail đầy đủ giúp phòng ngừa gian lận và rút ngắn thời gian kiểm toán.
Khóa Dữ Liệu, Giữ Niềm Tin
Muốn mọi thay đổi dữ liệu đều có đề xuất, người duyệt và lịch sử rõ ràng? Giải pháp TeraX giúp chuẩn hóa yêu cầu, thanh toán và quy trình trên cùng một nền tảng.
Xem bảng giá Liên hệ tư vấn